
Пошук у базах відомих вразливостей WordPress — і одразу видно, які стосуються вашого сайту.
Як це виглядає
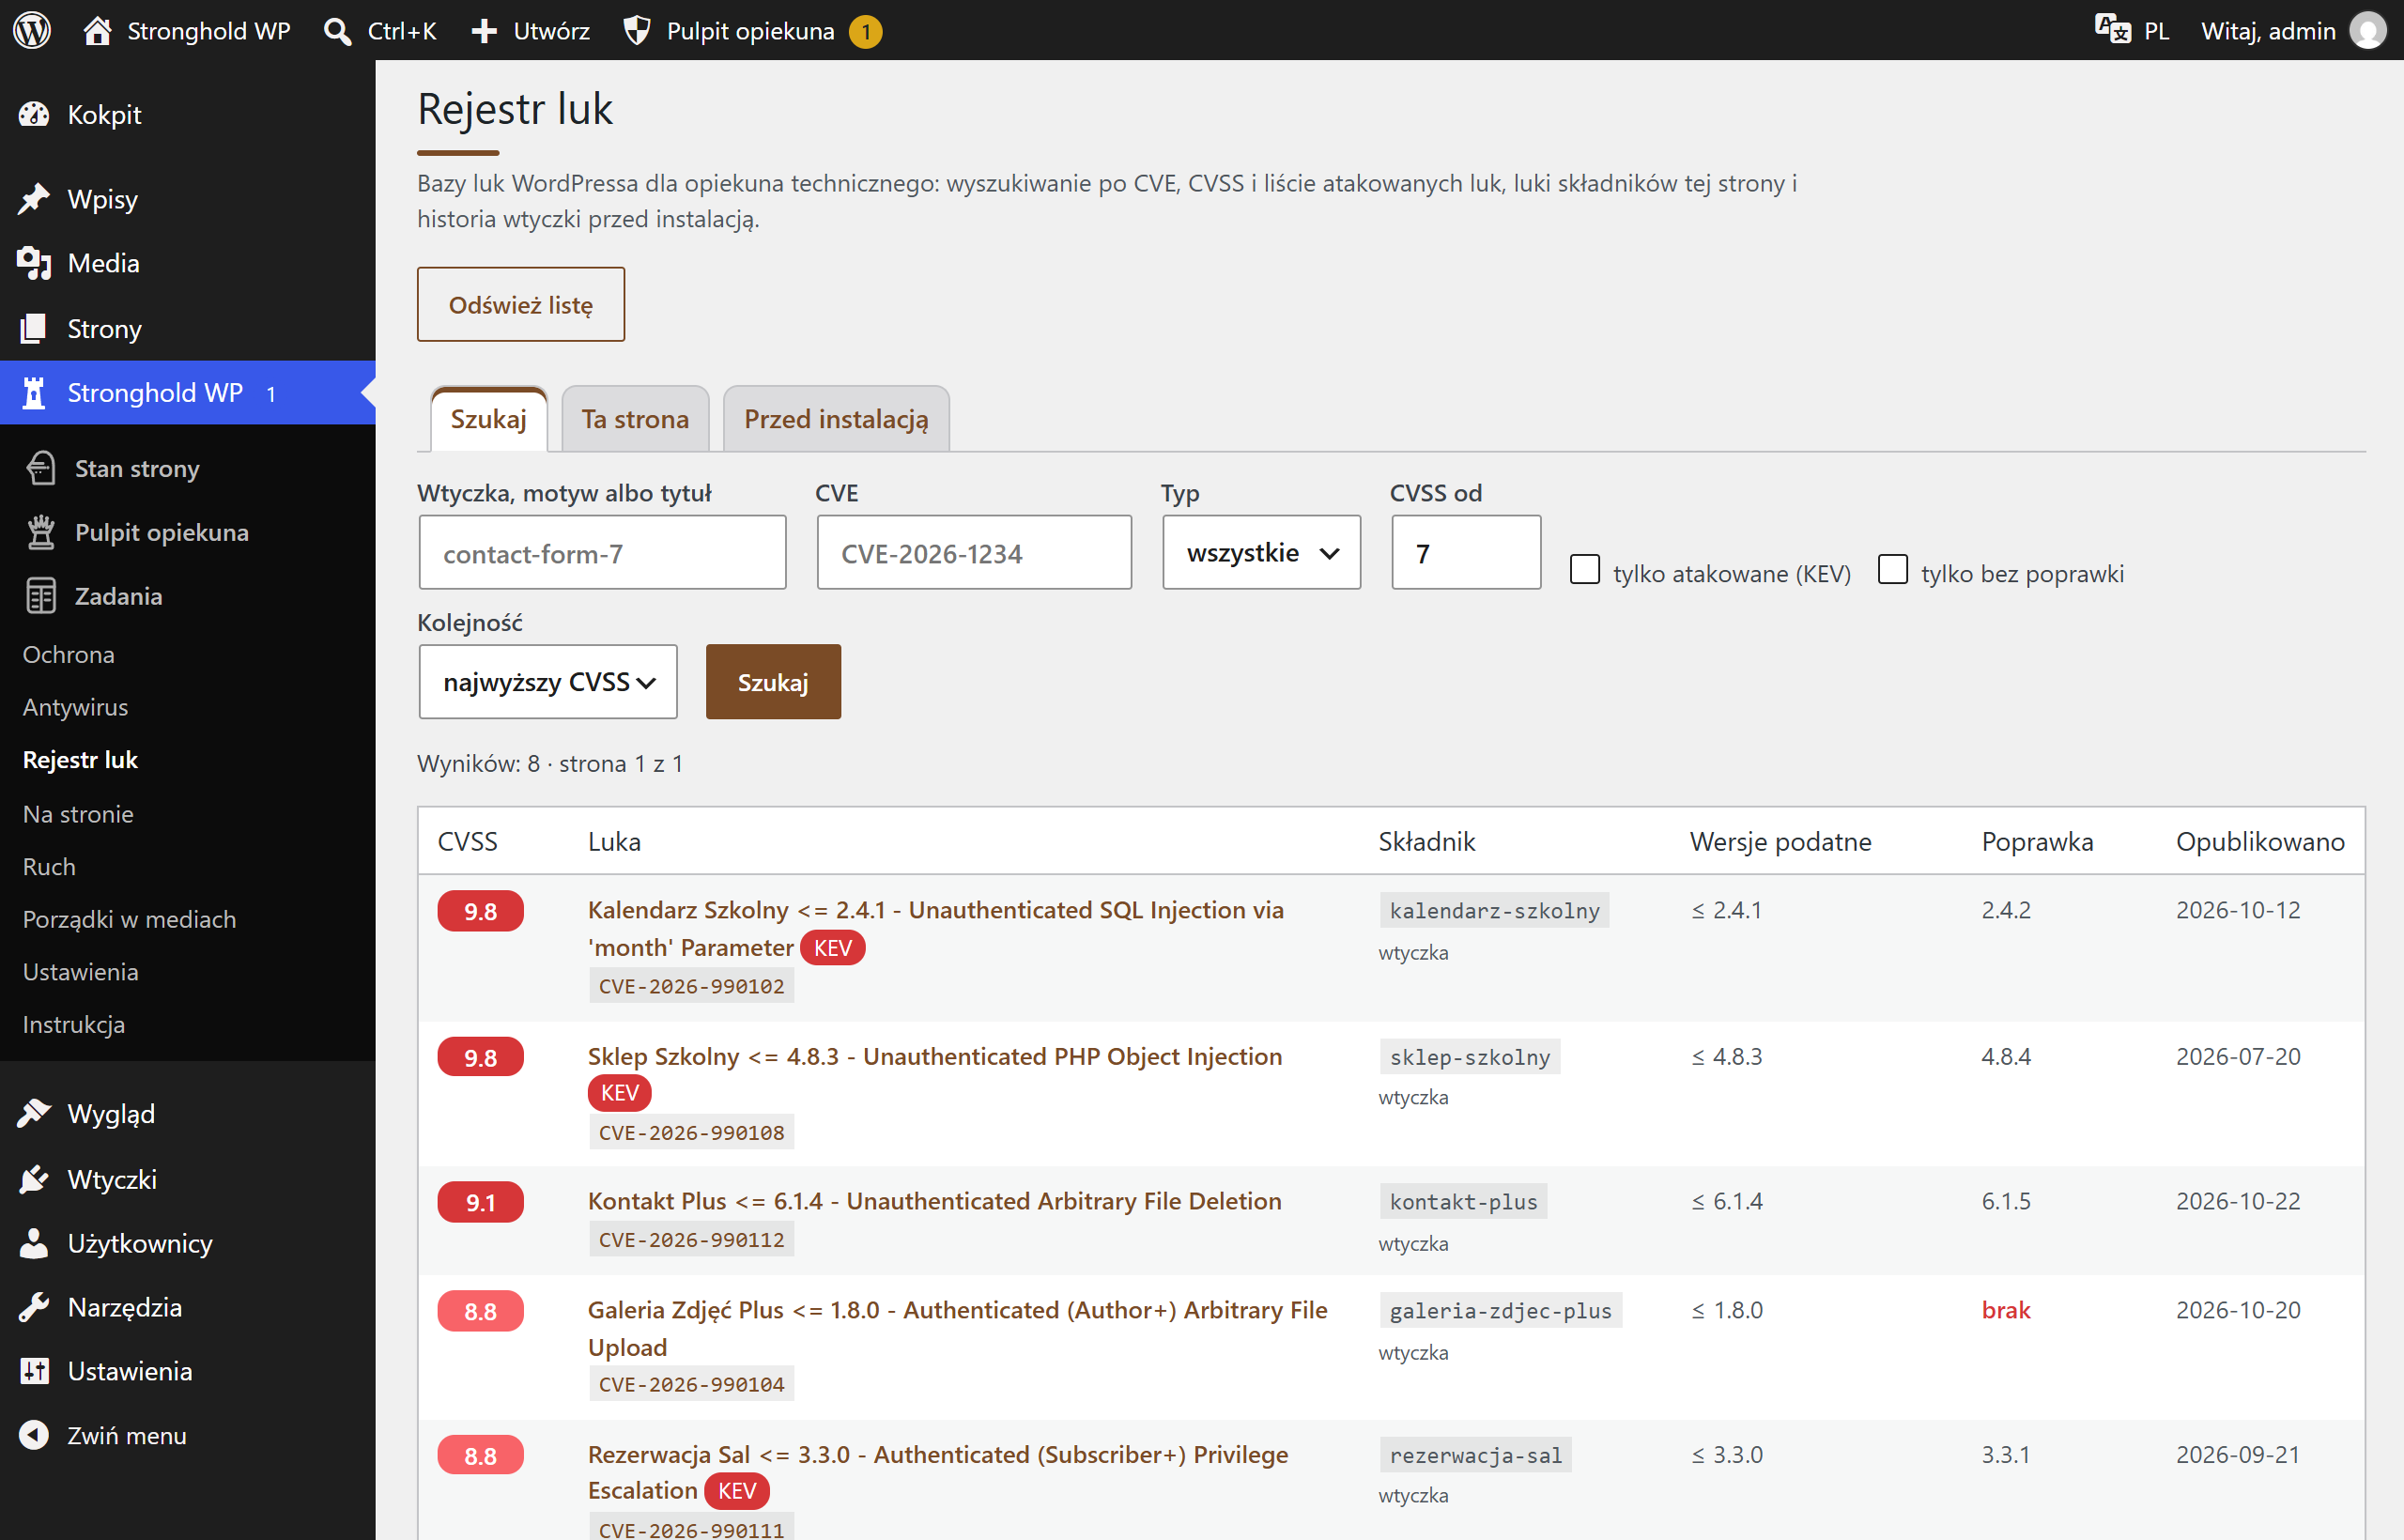
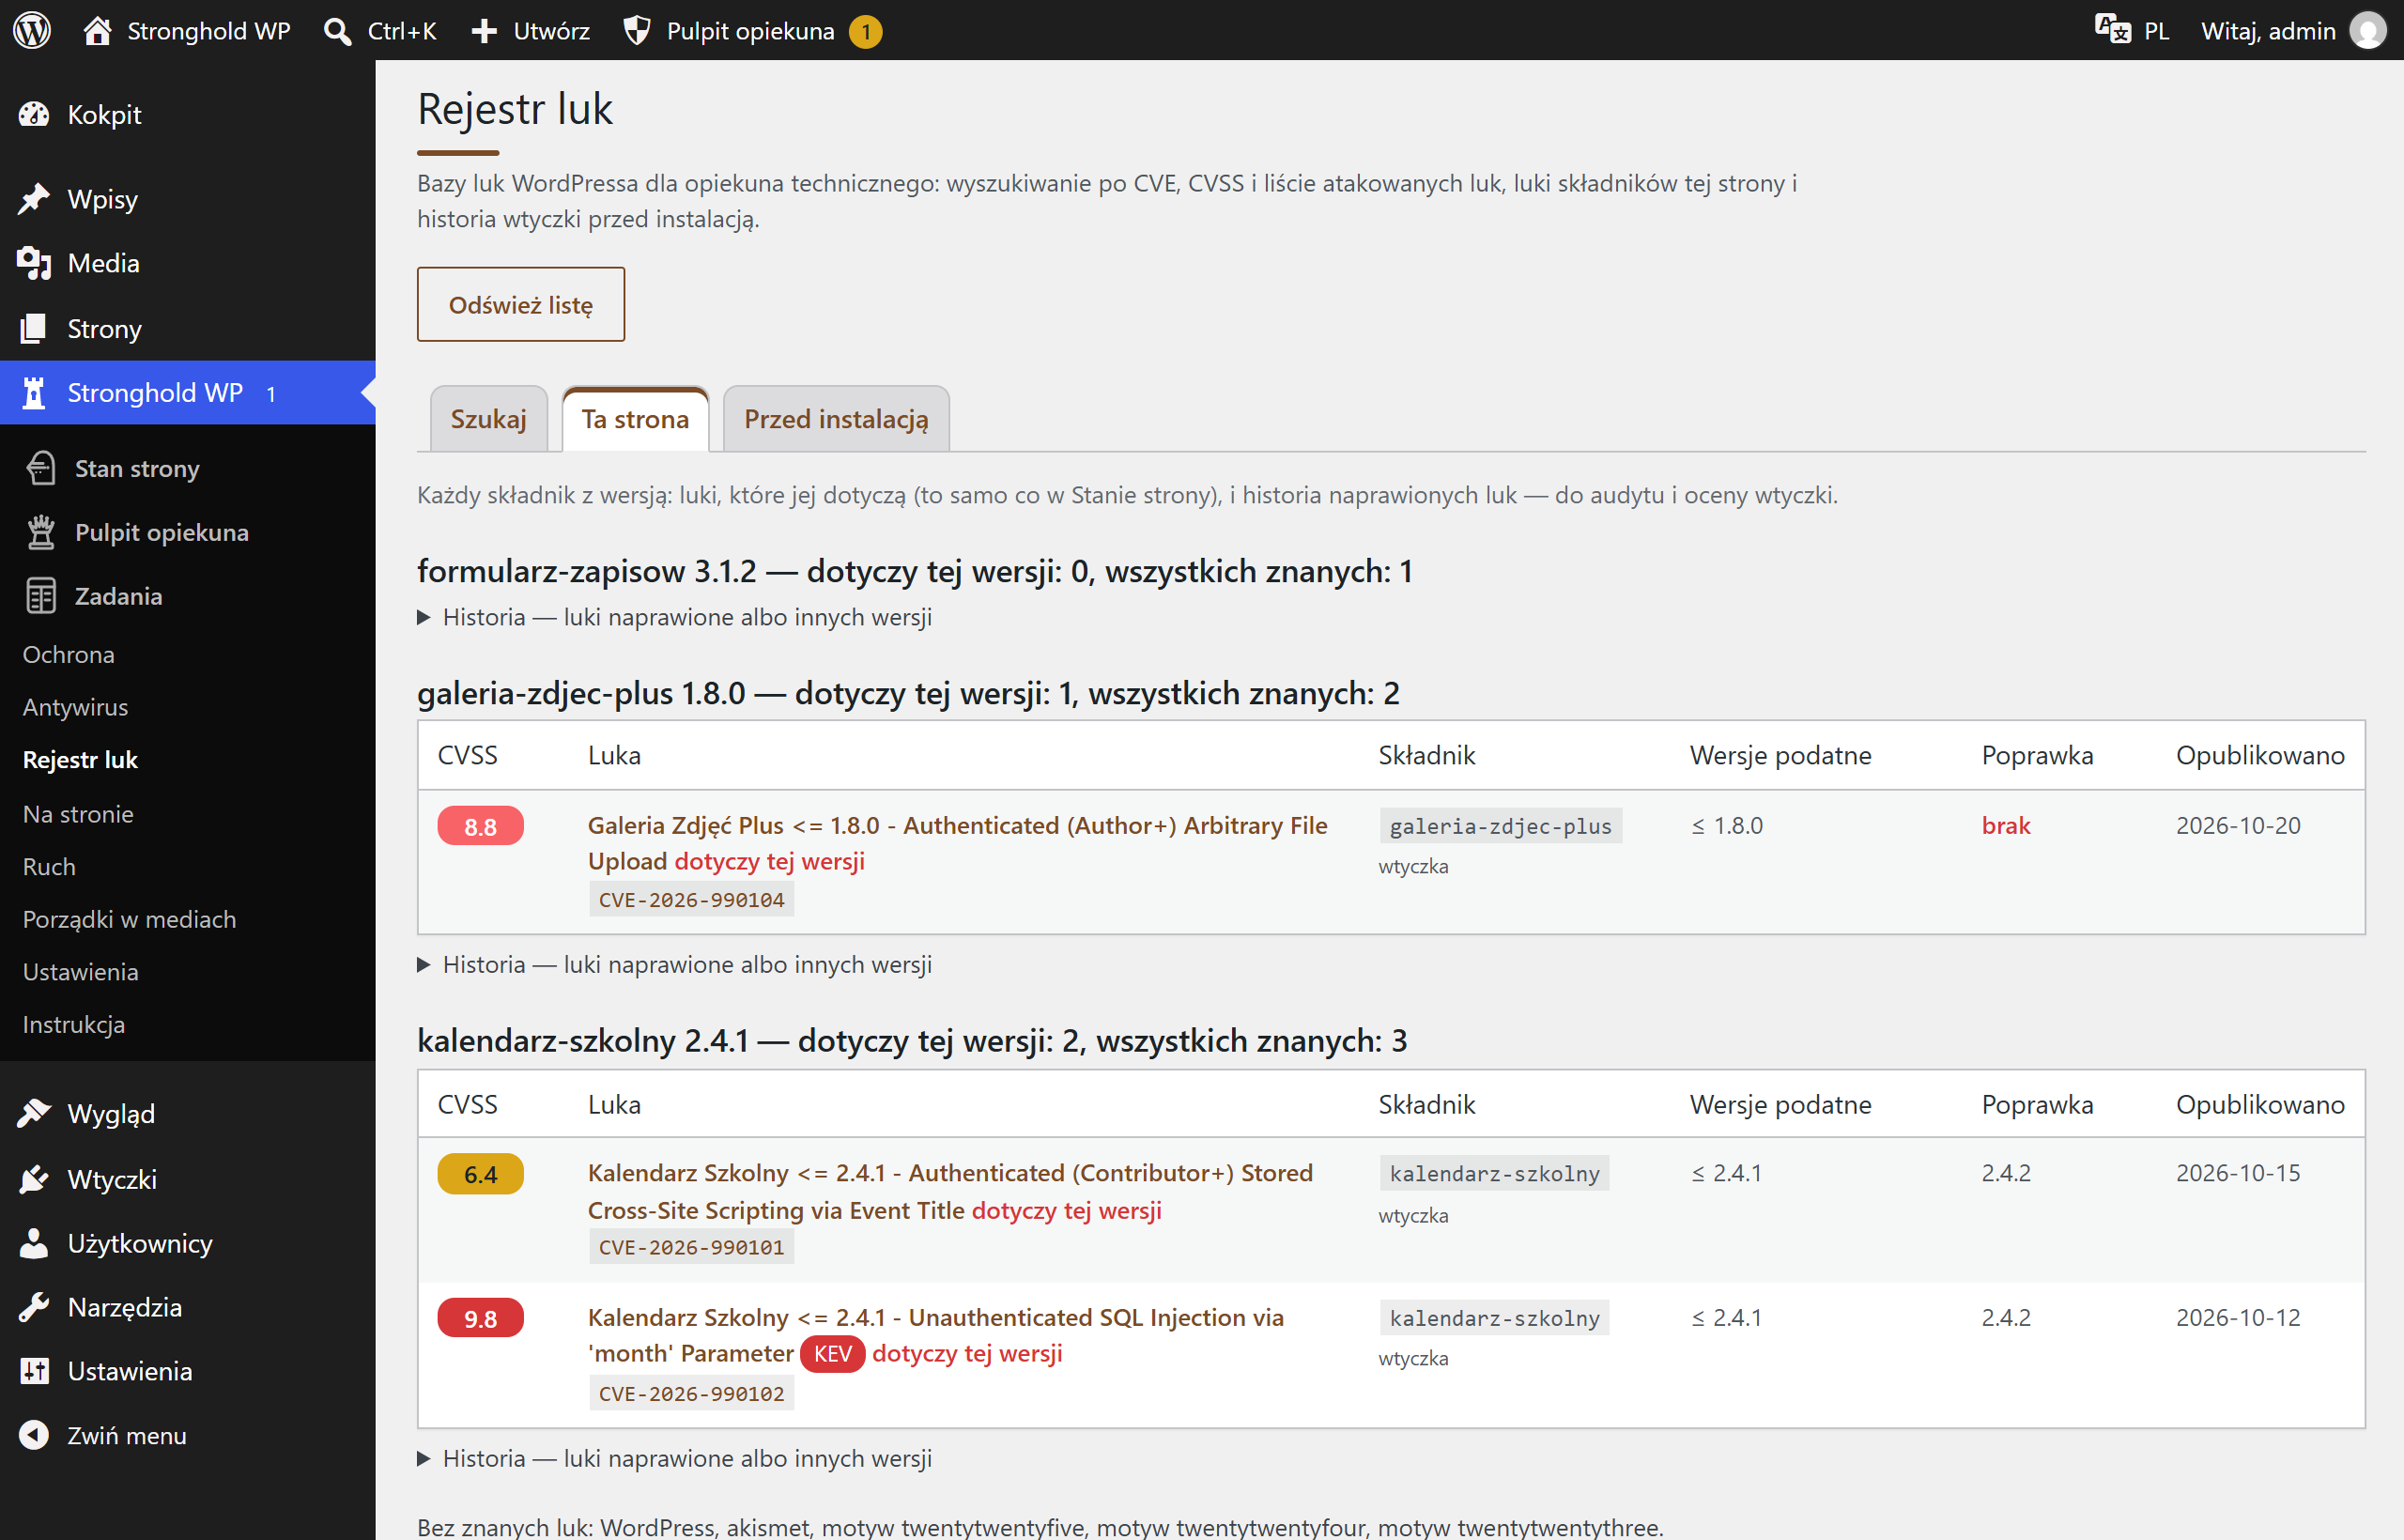
Знімки екрана з тестової версії з демонстраційними даними.
Що робить
- Пошук за назвою плагіна чи теми, номером CVE, типом і оцінкою загрози (CVSS)
- Вразливості, які зараз використовують в атаках (KEV), і вразливості без виправлення
- Цей сайт: вразливості у встановлених версіях та історія виправлених
- Перед встановленням: історія вразливостей плагіна з каталогу WordPress
- Для кожної вразливості номер CVE з посиланнями, ймовірність використання (EPSS) і джерело
- Експорт у CSV і JSON
Специфікація
| Версія | 1.0.2 |
|---|---|
| Потребує | WordPress 6.4+ · PHP 8.1+ · Stronghold WP 1.14.7+ · із захисною частиною |
| Сервер | планувальник WordPress (WP-Cron); повний список вразливостей — з публічних баз вразливостей, після додавання безкоштовного ключа |
| Хто змінює налаштування | технічний опікун |
| Зовнішні з’єднання | власних немає — дані завантажує Stronghold WP з публічних баз вразливостей |
| Дані | копія списку вразливостей у базі WordPress |
| Мови панелі | польська, українська, англійська |
| Оновлення | разом зі Stronghold WP, з каналу оновлень |