
Przeszukiwanie baz znanych luk WordPressa — i od razu widać, które dotyczą Twojej strony.
Jak to wygląda
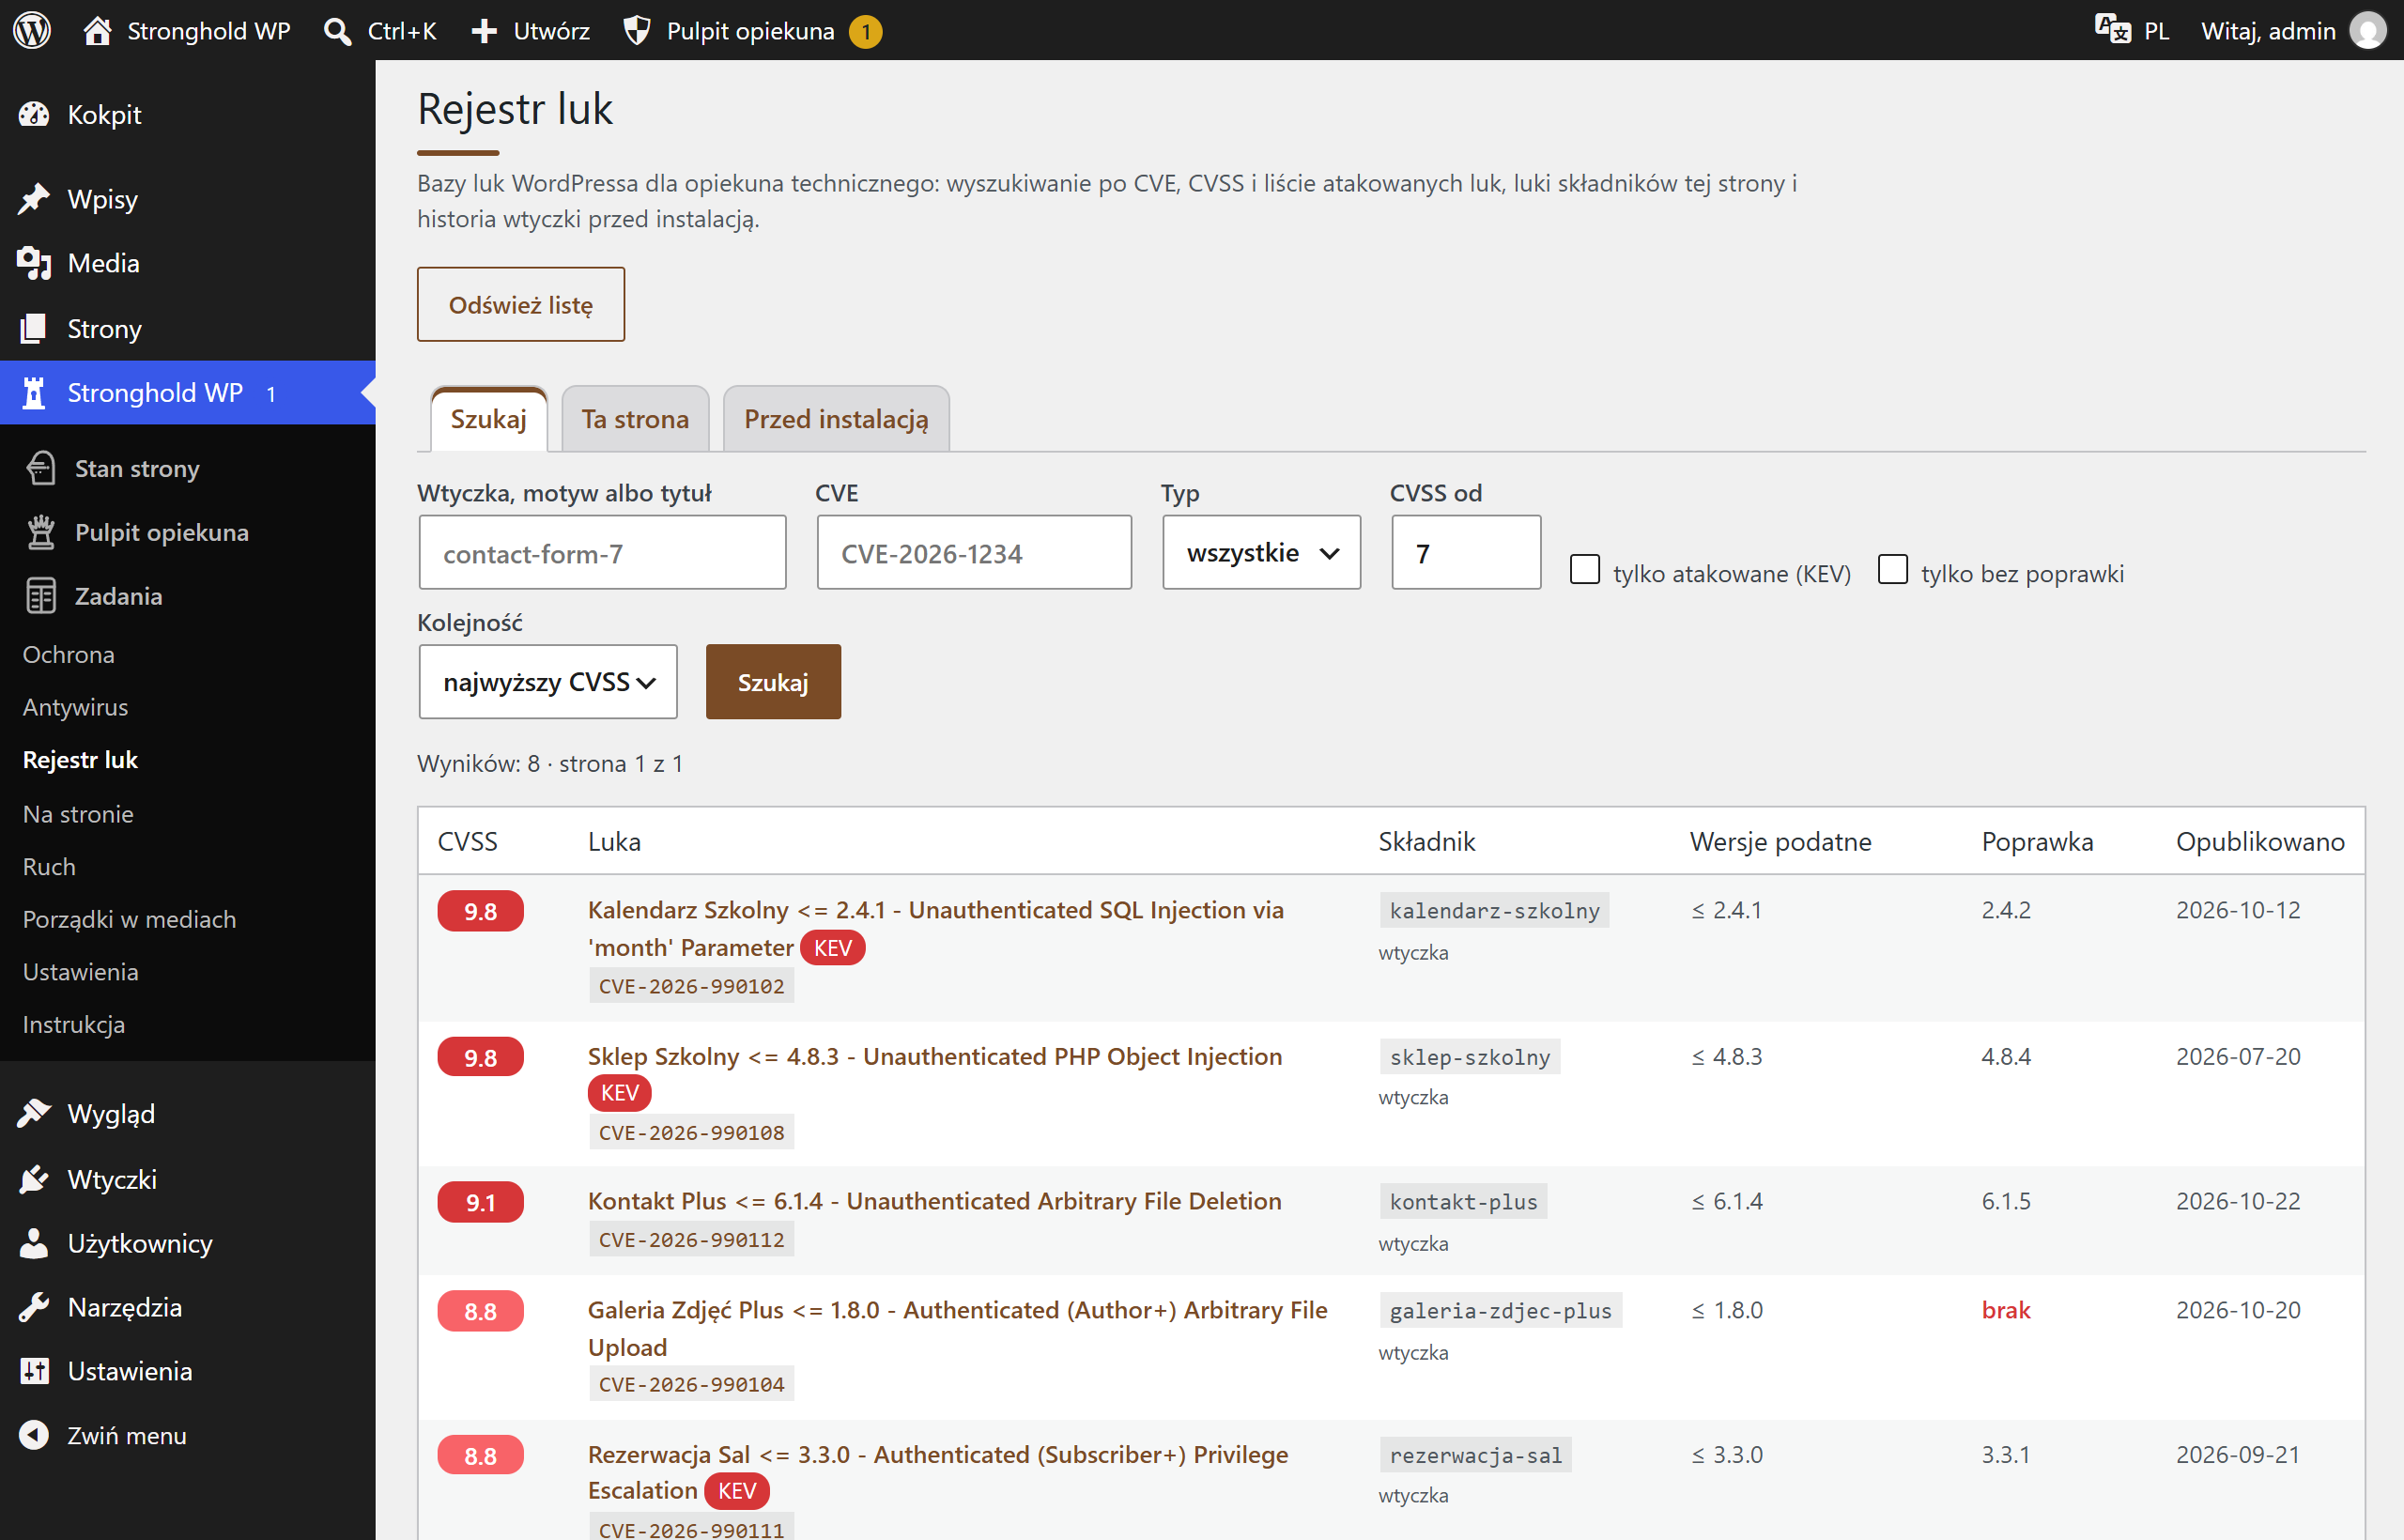
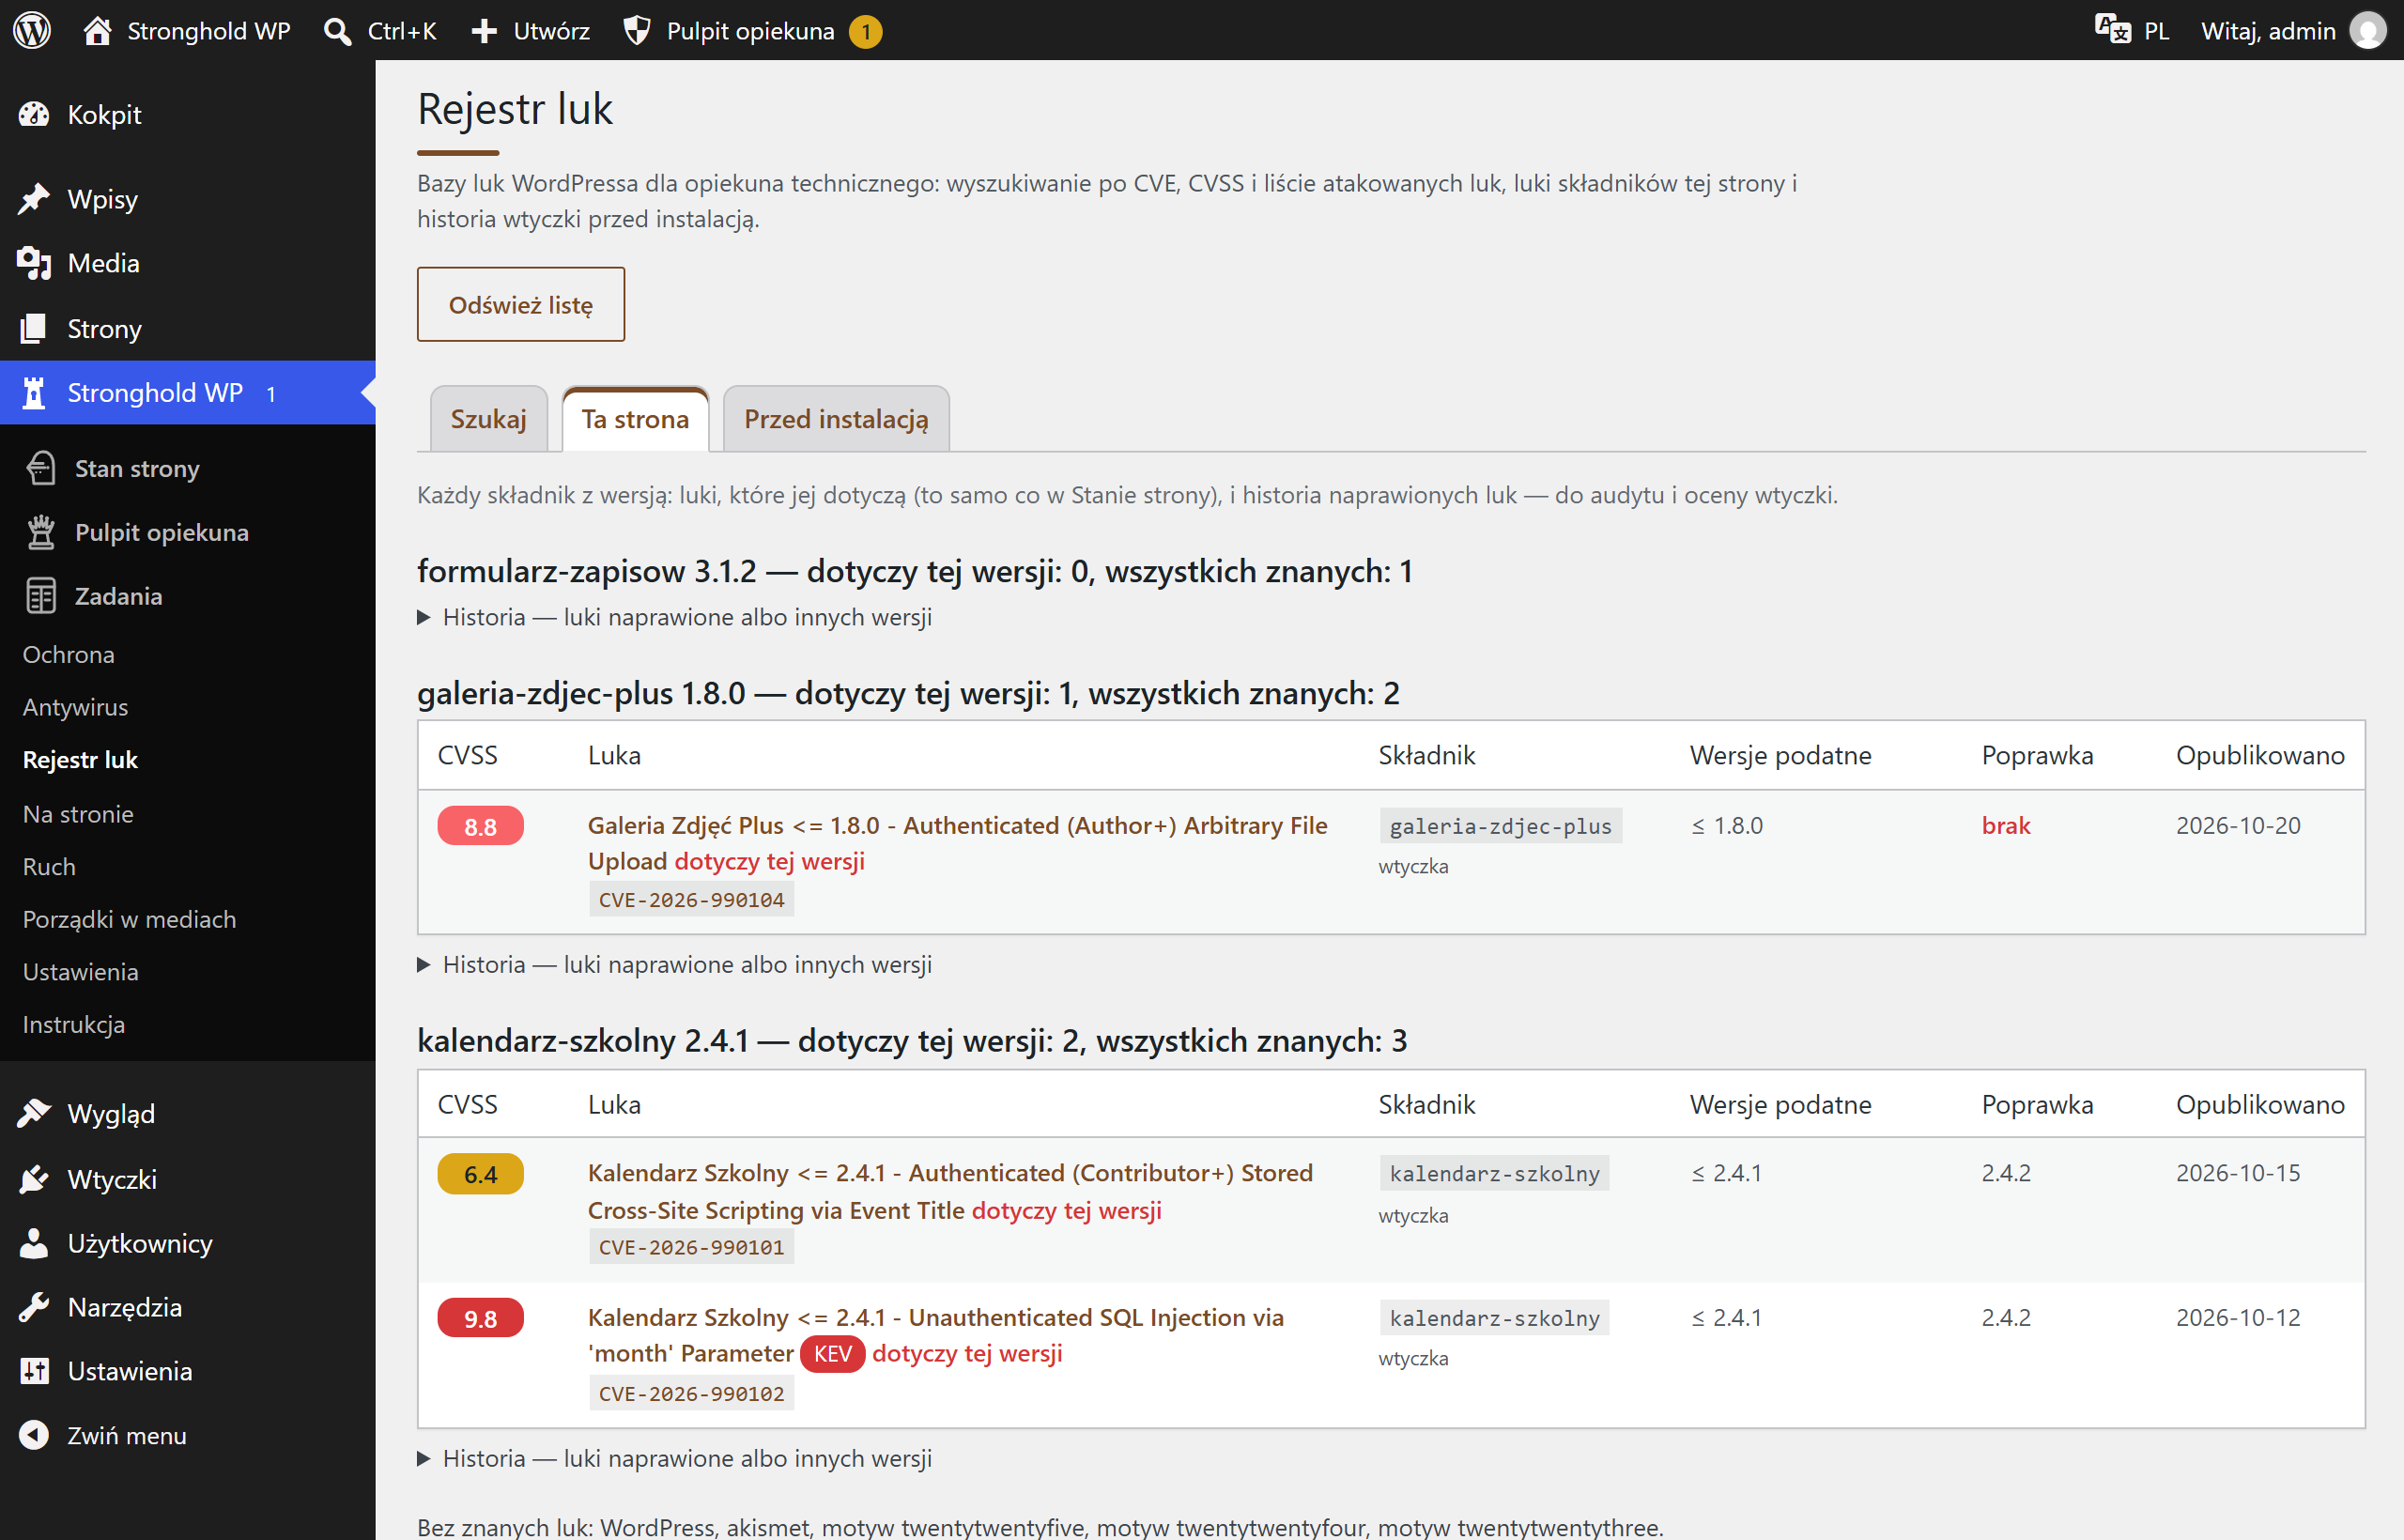
Zrzuty ekranu z wersji testowej z danymi przykładowymi.
Co robi
- Szukanie po nazwie wtyczki lub motywu, numerze CVE, rodzaju i ocenie zagrożenia (CVSS)
- Luki wykorzystywane teraz w atakach (KEV) i luki bez poprawki
- Ta strona: luki w zainstalowanych wersjach i historia naprawionych
- Przed instalacją: historia luk wtyczki z katalogu WordPressa
- Przy każdej luce numer CVE z odnośnikami, szansa wykorzystania (EPSS) i źródło
- Eksport do CSV i JSON
Specyfikacja
| Wersja | 1.0.2 |
|---|---|
| Wymaga | WordPress 6.4+ · PHP 8.1+ · Stronghold WP 1.14.7+ · z częścią ochronną |
| Serwer | harmonogram WordPressa (WP-Cron); pełna lista luk — z publicznych baz luk, po dodaniu darmowego klucza |
| Kto zmienia ustawienia | opiekun techniczny |
| Połączenia z zewnątrz | brak własnych — dane pobiera Stronghold WP z publicznych baz luk |
| Dane | kopia listy luk w bazie WordPressa |
| Języki panelu | polski, ukraiński, angielski |
| Aktualizacje | razem ze Stronghold WP, z kanału aktualizacji |